Governo sul-coreano admite isenção de multa a clientes da LG Uplus se ocultação de ataque for comprovada
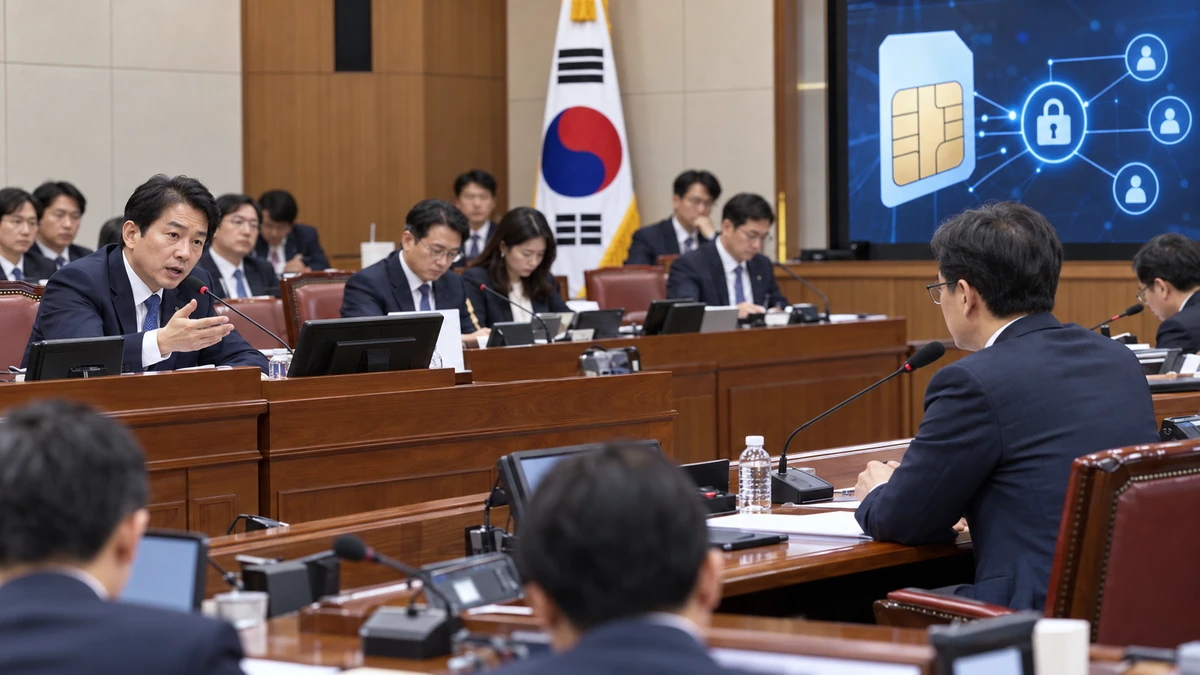
Imagem para ajudar a entender a matéria
O governo da Coreia do Sul afirmou que poderá pedir à operadora LG Uplus que permita o cancelamento de contratos sem multa caso uma investigação policial comprove destruição deliberada de provas ou obstrução das apurações sobre um incidente de segurança ocorrido no ano passado.
A declaração foi feita no dia 6 por Bae Kyung-hoon, vice-primeiro-ministro e ministro da Ciência e das Tecnologias da Informação e Comunicação, durante uma auditoria parlamentar. A sessão também tratou de possíveis vulnerabilidades no identificador de assinantes usado pela empresa.
Investigação apura descarte de servidor
Questionado pelo deputado Cho Kyung-tae, do governista Partido do Poder Popular, Bae disse que a investigação policial ainda está em andamento. Segundo o ministro, se ficar comprovado que houve destruição intencional de evidências ou interferência na apuração, o governo deverá solicitar a isenção das multas contratuais cobradas dos clientes.
Bae acrescentou que o governo pretende agir para assegurar esse direito em casos de falhas graves no serviço ou de descumprimento de obrigações essenciais previstas em contrato. Cho defendeu que a medida alcance todos os assinantes se a ocultação deliberada for confirmada.
As regras da própria LG Uplus estabelecem que clientes podem encerrar o serviço sem multa quando o cancelamento decorrer de responsabilidade da empresa. O Serviço de Pesquisa da Assembleia Nacional avaliou que a eliminação de vestígios pode se enquadrar nessa hipótese se for considerada destruição maliciosa de provas ou obstrução da investigação.
De acordo com o órgão legislativo, a conduta poderia ter impedido usuários de verificar se seus dados foram expostos e de tomar medidas de proteção, além de comprometer a confiança contratual de que a operadora oferece um serviço seguro.
Reinstalação de sistema impediu rastrear vazamento
Segundo Cho, a LG Uplus recebeu em 19 de julho, da Agência de Internet e Segurança da Coreia, a KISA, uma denúncia sobre invasão. Em 31 de julho, a empresa descartou um dos servidores atingidos. Depois que o ministério solicitou uma inspeção interna em 11 de agosto, a operadora reinstalou no dia seguinte o sistema operacional de outro servidor comprometido. Em 13 de agosto, informou ao governo que não havia vestígios de incidente.
O equipamento invadido administrava de forma centralizada as senhas de contas de servidores internos. Uma investigação conjunta dos setores público e privado confirmou que os dados retirados eram válidos. No entanto, o descarte de um servidor e a reinstalação do sistema do outro impediram determinar como ocorreu a invasão e qual foi a extensão do vazamento.
Em dezembro do ano passado, o ministério pediu à polícia que investigasse a empresa por suspeita de obstrução do trabalho de agentes públicos mediante fraude. Em julho, a Comissão de Proteção de Informações Pessoais decidiu solicitar uma investigação pela mesma suspeita.
Identificador do chip inclui número de telefone
A audiência também examinou o IMSI, código único de 15 dígitos armazenado no chip do celular e usado pelas operadoras para identificar cada assinante. Segundo o gabinete de Cho, as três grandes empresas sul-coreanas adotam métodos diferentes para preencher esse código.
A SK Telecom combina quatro algarismos do número de telefone com uma sequência aleatória de cinco dígitos criada após a ativação da linha. A KT utiliza o número de série definido pelo fabricante do chip. Já a LG Uplus incorpora o telefone do assinante depois do código da operadora desde 2011.
Cho afirmou que essa estrutura pode expor o número de clientes da LG Uplus. Segundo ele, a associação do IMSI com informações como a chave de autenticação do chip ou o identificador do aparelho poderia elevar o risco de clonagem. O deputado também disse que um “IMSI catcher”, dispositivo que simula uma estação de telefonia para coletar identificadores de celulares próximos, pode ser usado para revelar números de assinantes da operadora.
Em abril, um pesquisador de segurança conhecido como hacker ético divulgou um vídeo no qual utilizava um equipamento construído por ele para captar o IMSI de celulares da LG Uplus, identificar um número de telefone e fazer uma ligação para essa linha.
Troca de chips alcançou 30% dos clientes
Cho afirmou que a troca de chips iniciada por causa do problema atingiu apenas 30% dos usuários. Ele também criticou a empresa por anunciar a substituição gratuita como uma medida para oferecer um serviço mais seguro, sem informar sobre o risco de coleta indevida dos números de telefone.
Ao ser questionado sobre a necessidade de orientação administrativa, Bae disse que uma atualização automática e remota relacionada ao IMSI será aplicada provisoriamente a partir de 22 de dezembro.
Em uma reunião parlamentar realizada em março, o ministro havia afirmado que a inclusão do telefone no IMSI não violava a lei e que a possibilidade de danos adicionais era consideravelmente baixa. Na nova audiência, Cho cobrou esclarecimentos sobre quando o governo tomou conhecimento desse método e se realizou testes com um IMSI catcher. Ele também pediu que os resultados da avaliação de segurança e as medidas de proteção aos usuários sejam apresentados à Assembleia Nacional antes do fim da auditoria.
Comentários
Postar um comentário